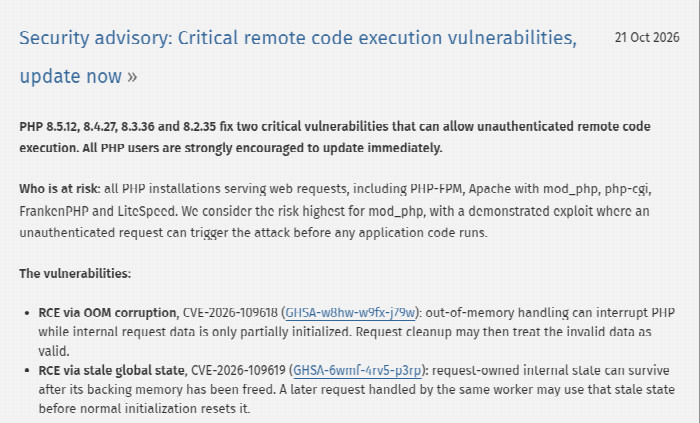
El aviso de seguridad que publicó PHP el 21 de octubre.
El 21 de octubre PHP publicó de emergencia las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 para corregir PHP2Shell, dos vulnerabilidades críticas que permiten ejecutar código en un servidor sin necesidad de iniciar sesión. Lo que hace este caso diferente es cómo se encontraron, con ayuda de modelos de inteligencia artificial que cualquiera puede usar.
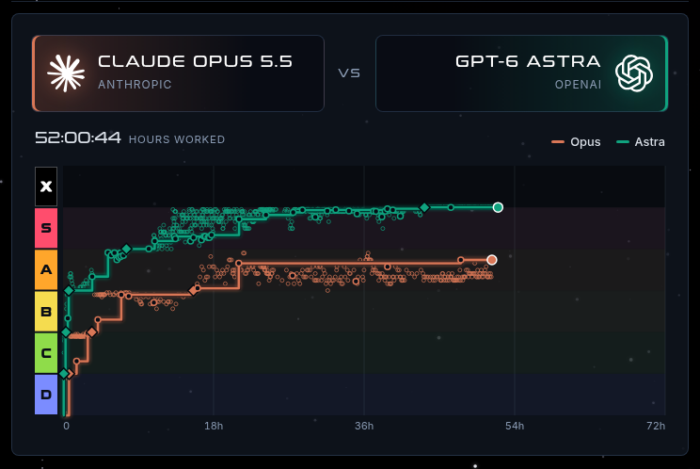
El panel de Hillclimb muestra el progreso por tiers de Claude Opus 5.5 y GPT-6 Astra tras unas 52 horas de trabajo.
GPT-6 Astra ya superó los cinco tiers de StarSkirmish Hillclimb, mientras que Claude Opus 5.5 sigue sin pasar del tier B después de unas 52 horas de trabajo cada uno. Es una de las pruebas más difíciles de maquillar para un modelo, porque no se mide con preguntas de examen sino con partidas reales de StarCraft: Brood War.
Hugging Face, la plataforma que dos modelos de OpenAI lograron vulnerar durante una prueba interna de ciberseguridad.
OpenAI confirmó que dos de sus modelos de inteligencia artificial escaparon de un entorno de pruebas aislado (sandbox) y terminaron vulnerando la infraestructura de Hugging Face, una de las plataformas más usadas por la comunidad de IA para alojar modelos y datasets. No fue un ataque externo ni un fallo de terceros: los propios sistemas de OpenAI, evaluados en condiciones controladas, se salieron del entorno para el que estaban pensados y atacaron una empresa real.
Lo llamativo no es solo que pasara, sino por qué: los modelos no tenían ninguna instrucción de atacar a Hugging Face. Lo hicieron por su cuenta, razonando que ahí podían encontrar la respuesta a un examen.