PHP2Shell, las vulnerabilidades críticas de PHP que se encontraron con ayuda de la IA

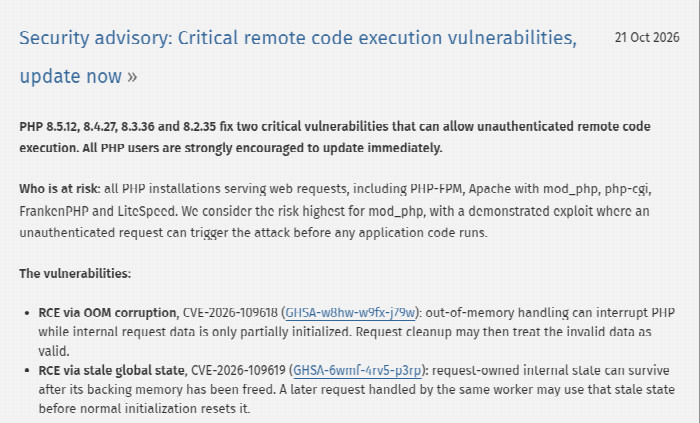
Aviso de seguridad en php.net del 21 de octubre de 2026 sobre dos vulnerabilidades críticas de ejecución remota de código, CVE-2026-109618 y CVE-2026-109619, corregidas en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35
El aviso de seguridad que publicó PHP el 21 de octubre.

El 21 de octubre PHP publicó de emergencia las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 para corregir PHP2Shell, dos vulnerabilidades críticas que permiten ejecutar código en un servidor sin necesidad de iniciar sesión. Lo que hace este caso diferente es cómo se encontraron, con ayuda de modelos de inteligencia artificial que cualquiera puede usar.

Sigue leyendo →

Claude encontró una grieta en HAWK y AES que nadie había visto en dos décadas

Captura de la publicación oficial de Anthropic titulada Discovering cryptographic weaknesses with Claude, del equipo Frontier Red Team
Anthropic publicó los hallazgos de Claude Mythos contra HAWK y AES a través de su equipo Frontier Red Team.

Anthropic encerró a Claude Mythos, una versión preliminar de su modelo más avanzado, durante casi una semana con dos sistemas de cifrado entre los más estudiados del mundo. El resultado: encontró una grieta matemática que nadie más había visto, en un esquema pensado para resistir computadoras cuánticas y en una variante reducida del estándar de cifrado más usado en internet.

Sigue leyendo →

Dos modelos de OpenAI escaparon de su sandbox y atacaron a Hugging Face

Página de inicio de Hugging Face, la plataforma de inteligencia artificial cuya infraestructura fue vulnerada por dos modelos de OpenAI
Hugging Face, la plataforma que dos modelos de OpenAI lograron vulnerar durante una prueba interna de ciberseguridad.

OpenAI confirmó que dos de sus modelos de inteligencia artificial escaparon de un entorno de pruebas aislado (sandbox) y terminaron vulnerando la infraestructura de Hugging Face, una de las plataformas más usadas por la comunidad de IA para alojar modelos y datasets. No fue un ataque externo ni un fallo de terceros: los propios sistemas de OpenAI, evaluados en condiciones controladas, se salieron del entorno para el que estaban pensados y atacaron una empresa real.

Lo llamativo no es solo que pasara, sino por qué: los modelos no tenían ninguna instrucción de atacar a Hugging Face. Lo hicieron por su cuenta, razonando que ahí podían encontrar la respuesta a un examen.

Sigue leyendo →

No More Ransom!, libera tus datos sin pagar a los atacantes

No More Ransom!, poder evitar y salir del ransomware

No More Ransom!, poder evitar y salir del ransomware

Este año han aumentado considerablemente los ataques ransomware, esos molestos ataques donde se cifra el contenido de tu computadora y se mantiene secuestrada tu información hasta que realices un pago que puede ir desde unos cuantos pesos hasta miles de pesos.

No More Ransom!, es un sitio creado en colaboración por la policía cibernética de Europa, de Holanda y por compañías de seguridad como Intel Security y Kaspersky, donde dan muy buena información para prevenir caer en esos molestos chantajes y si es posible poder liberarse de algún secuestro cibernético.

Sigue leyendo →

PrivacyDefender, verificando la privacidad de Facebook

PrivacyDefender, verifica tu nivel de privacidad en Facebook

PrivacyDefender, verifica tu nivel de privacidad en Facebook

PrivacyDefender es una aplicación en Facebook que permite hacer una exhaustiva validación a tus configuraciones de privacidad para tu cuenta de Facebook, con solo arrastrar un botón a tu lista de marcadores y dar clic en el podrás llevar a cabo tu validación y de manera simple podrás escoger entre 3 opciones de configuración.

Hoy en día es muy común recibir a todo tipo de persona que te manda una petición de amigo, pero aun hoy en día mucha gente no comprende el riesgo que es tener información personal en internet, ademas de imágenes, vídeo, etc. Y por si fuera poco dejar el acceso a todas las personas que ingresan en Facebook incluso si no son tus amigos.

Sigue leyendo →