Unos hackers robaron alrededor de 6,360 millones de dólares en criptomonedas de Binance, el exchange más grande del mundo, y casi todo salió en unos 20 minutos. Es el robo de criptomonedas más grande de la historia, cuatro veces más que el récord anterior, y el FBI ya lo atribuyó a un grupo de hackers de Corea del Norte. Binance asegura que ya repuso a sus usuarios todo lo robado.
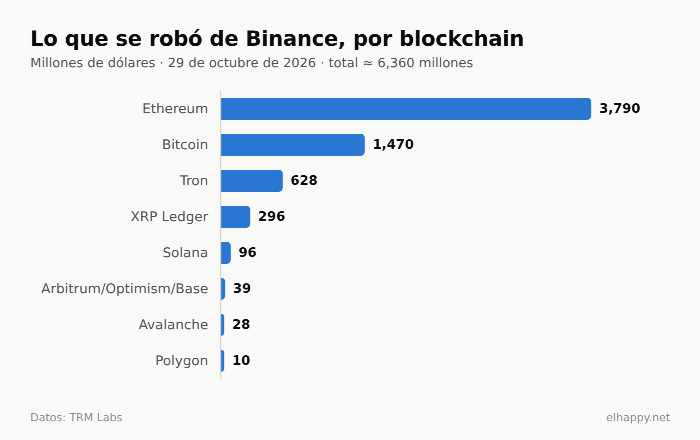
Todo pasó el 29 de octubre. Según el análisis de TRM Labs, a las 20:05 UTC (las 14:05 en el centro de México) empezaron a salir fondos de varias carteras de Binance hacia direcciones controladas por los atacantes, en diez blockchains distintas. La mayor parte fue en Ethereum, unos 3,790 millones de dólares, seguida de Bitcoin, con 18,270 BTC que valen alrededor de 1,470 millones. Elliptic, otra firma de análisis de blockchain, calcula una cifra un poco mayor, de 6,430 millones. Para darse una idea, el récord anterior era el hackeo a Bybit de febrero de 2025, de unos 1,500 millones.
Lo primero que uno piensa es que alguien logró romper la seguridad de Bitcoin o Ethereum, pero no fue así. Los atacantes no rompieron ningún cifrado, algo que con la tecnología actual es prácticamente imposible (aunque de vez en cuando aparecen grietas en algoritmos que se creían intocables). Las transferencias eran completamente válidas desde el punto de vista criptográfico, el problema es que Binance nunca las autorizó.
Lo que atacaron fueron las hot wallets de Binance, las carteras conectadas a internet que el exchange usa para operar y atender los retiros de sus usuarios, a diferencia de las cold wallets, que guardan las llaves desconectadas. Según la investigación inicial de Binance, todo pudo empezar con la laptop comprometida de un ingeniero de DevOps, el área que administra y automatiza la infraestructura. No es que se la hayan robado físicamente, sino que la tomaron a distancia con malware o credenciales robadas, y desde ahí llegaron a un contenedor interno desde el que pudieron mandar órdenes de retiro. Después Binance reconoció que encontró «puntos de entrada adicionales», así que el ataque fue más complejo de lo que parecía al principio. Un reporte posterior sugiere que todo pudo empezar con un correo de phishing a un ingeniero, con una falsa oferta de trabajo, aunque eso no está confirmado.
En Ethereum, además, los atacantes usaron un mecanismo llamado EIP-7702 para que una de las carteras de Binance le delegara su control a un contrato inteligente de ellos, con 50 autorizaciones firmadas con anticipación y ejecutadas todas de golpe. Binance asegura que no encontró evidencia de que se filtrara ninguna llave privada y que publicará más detalles técnicos cuando termine su investigación.
TRM Labs atribuye el ataque «con alta confianza» a TraderTraitor, una unidad de hackers de élite de Corea del Norte, la misma a la que el FBI culpó del robo a Bybit. Las pistas son muy parecidas, pequeños retiros desde Tornado Cash para financiar las carteras de los operadores, una preparación que empezó mucho antes del robo y firmas obtenidas por adelantado para ejecutarlas en una sola ráfaga. Chainalysis y Elliptic llegaron a la misma conclusión, y el 31 de octubre el FBI lo confirmó oficialmente. Atribuyó el robo a Corea del Norte y a TraderTraitor, publicó 628 direcciones relacionadas para que exchanges y proveedores bloqueen transacciones, y advirtió que los fondos se están convirtiendo sobre todo a ETH y que se lavarán a través de plataformas DeFi y servicios de intercambio instantáneo. Según Elliptic, en la primera semana los atacantes ya habían movido el dinero por más de 20,000 carteras en al menos 65,000 transacciones, y Chainalysis identificó redes de lavado chinas que ayudan a convertirlo en efectivo. Corea del Norte lleva años usando el robo de criptomonedas para conseguir divisas y financiar su programa nuclear, a pesar de las sanciones.
¿Y los usuarios? Binance prometió desde el principio que correría con el costo y que las pérdidas no se trasladarían a los clientes. Los depósitos no se vieron afectados y los retiros se suspendieron, pero empezaron a reabrirse por etapas el 1 de noviembre. Ese día, entre las 6:00 y las 15:30 UTC, se procesaron 4,600 millones de dólares en retiros contra 1,000 millones en depósitos, una salida neta de 3,600 millones, el 2.1% de los activos que administra. Fue una salida importante, pero lejos de una estampida.
Sobre la reposición de lo robado, Binance dijo el 1 de noviembre que ya había cubierto el 95% y, según Investing.com, el 12 de noviembre anunció que repuso el 100% con ganancias de la empresa y sus reservas de emergencia, porque algunos tokens poco líquidos tardaron más en conseguirse. Ojo, esto significa que Binance puso dinero propio para cubrir el faltante, no que se haya recuperado lo que se llevaron los hackers. Se lograron congelar entre 2,700 y 2,850 millones de dólares, casi todo en stablecoins, junto con emisores como Tether y Circle, y lo que quedó en ETH, BTC y otras monedas que nadie puede congelar suma entre 2,400 y 3,250 millones, según TRM Labs y Elliptic, con fechas de corte distintas.
No es la primera vez que le pasa algo así a Binance. En 2019 le robaron unos 7,000 bitcoins, que entonces valían alrededor de 40 millones de dólares, y también los cubrió con el SAFU. Lo que me parece más inquietante de este caso es que, con todo el dinero que mueve, el eslabón más débil siguió siendo una persona con una laptop, y que una sola autorización bastó para vaciar carteras con miles de millones.
Si tienes criptomonedas, este caso es un buen recordatorio de aquello de «Not your keys, not your coins» («no son tus llaves, no son tus monedas»). Un exchange es cómodo para comprar y vender, pero lo que piensas guardar a largo plazo está más seguro en una cartera propia, como un dispositivo físico. Y si apenas te estás metiendo a este mundo, aquí te dejo una explicación de qué son los bitcoins.
Visto en: NPR e Investing.com